Повне продакшен-середовище в ізольованому проєкті
Інстанси, приватні VLAN, Cloud Gateway, бекапи та HA - в одному проєкті. Керування з панелі або через REST API.
production
Customer-facing API and data tier
| VMID | Name | CPU usage | # |
|---|---|---|---|
101 | web-01 | 12.4% of 4 CPUs | |
102 | web-02 | 9.8% of 4 CPUs | |
103 | api-01 | 31.2% of 8 CPUs | |
104 | cache-01 | 6.1% of 2 CPUs | |
110 | db-01 | 22.7% of 8 CPUs | |
111 | db-02 | 8.4% of 8 CPUs | |
120 | worker-01 | 0.0% of 2 CPUsLight |
Від software house до телеком-операторів
Гнучка конфігурація інстансів
Параметри vCPU, RAM та NVMe під ваш стек замість фіксованих тарифних планів.
Конфігурація без жорстких тарифів
Підбирайте vCPU, RAM та обсяг диска незалежно. Оплачуйте те, що потрібно вашому застосунку, а не зайве з фіксованого пакета.
Масштабування без зупинки
Додавання vCPU, RAM та NVMe онлайн без простою. Зменшення - після зупинки інстансу.
Два класи CPU
Інстанс завжди отримує всі свої vCPU. Regular має повний пріоритет для продакшену, Light дешевший і підходить для розробки та тестів.
Нульова вартість vCPU та RAM після зупинки
Нарахування за vCPU та RAM зупиняється. Сплачуються лише диск NVMe, IP і бекапи.
Розподілене сховище NVMe
Затримка ~0,11 мс при випадковому записі 4K із fsync на розподіленому NVMe SDS.
~ 0,11 мс
Випадковий запис 4K із fsync
15 000
Базові IOPS на віртуальний диск
500 МБ/с
Базова пропускна здатність диска
0
Єдиних точок відмови (SPOF)
Програмно-визначені мережі
Ізоляція Layer-2, гнучка IP-адресація та візуальна карта топології.
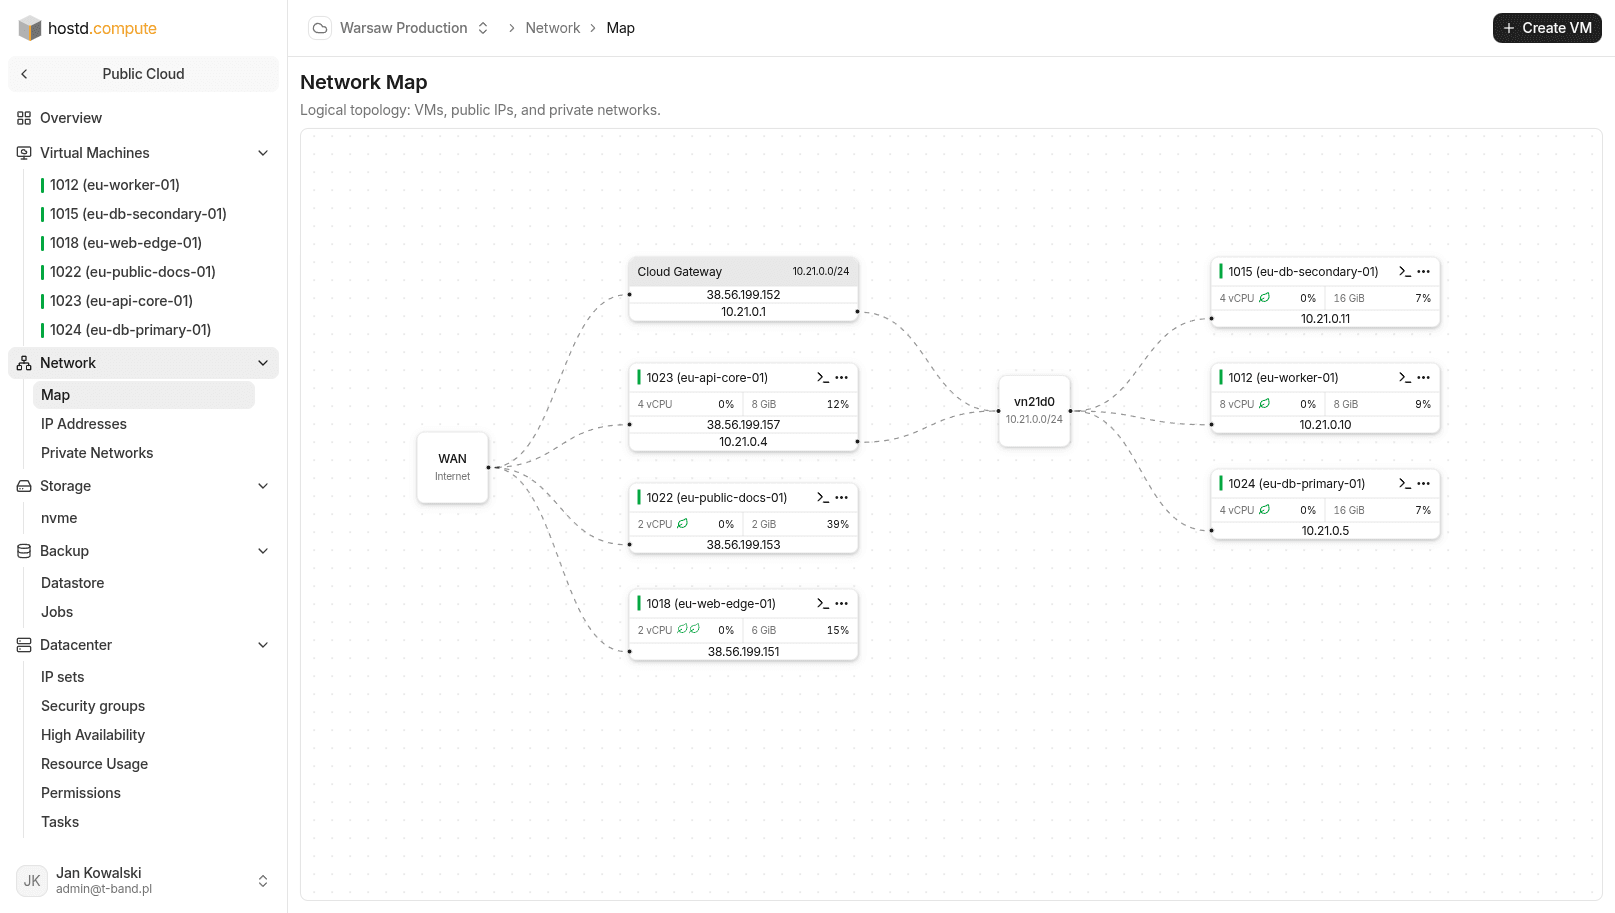
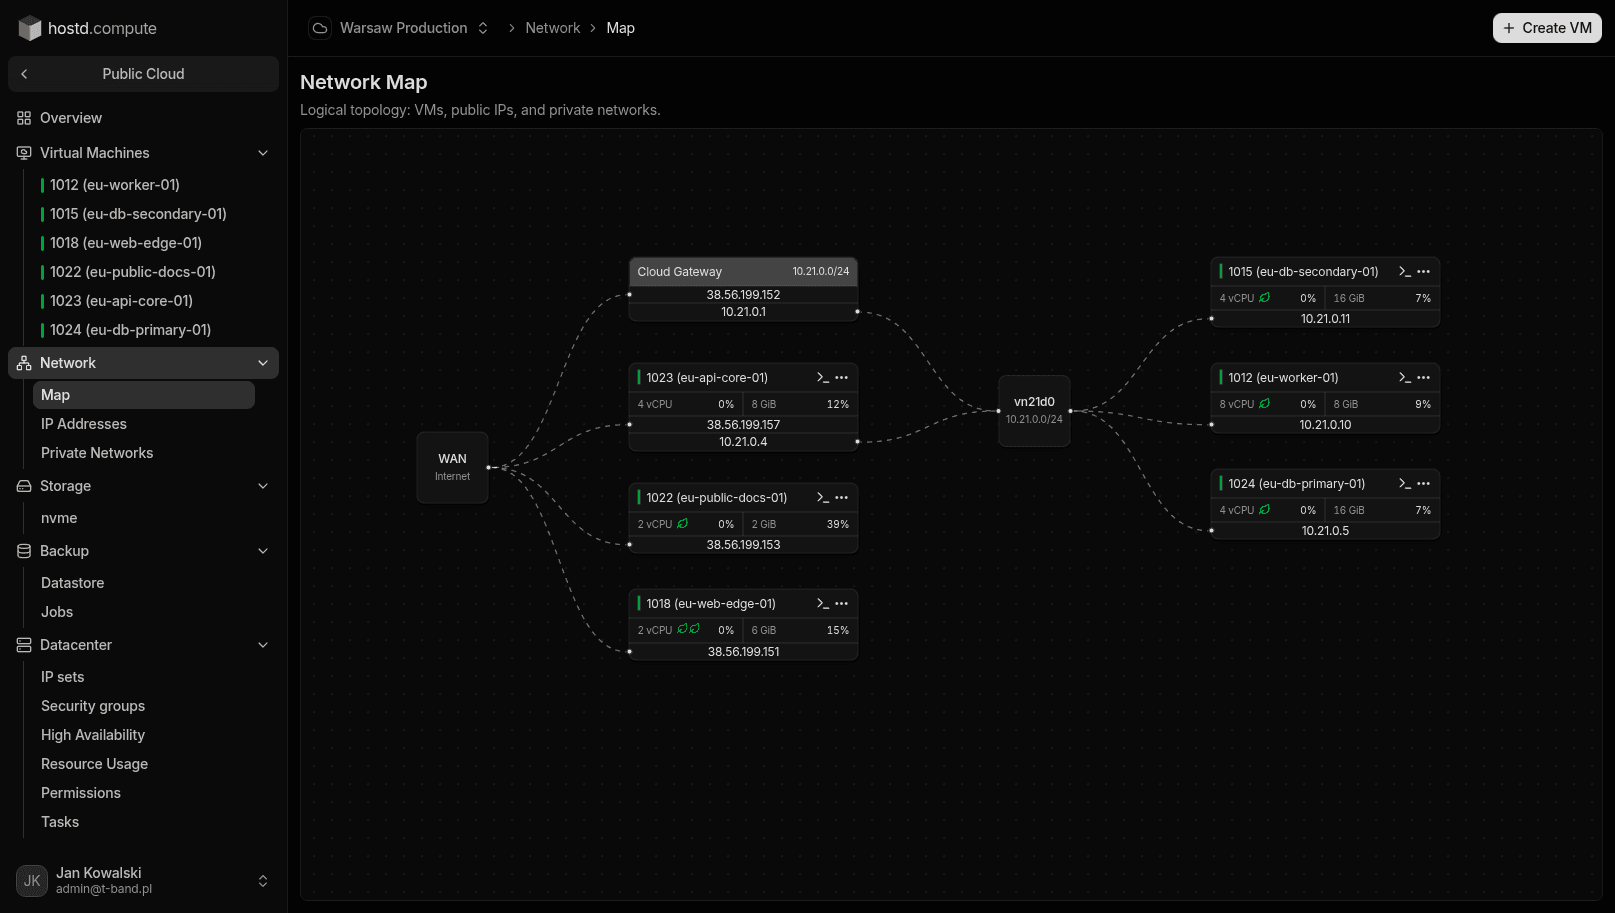
Гнучка адресація
Dual-stack IPv4/IPv6, тільки IPv4, тільки IPv6 або повністю ізольована приватна мережа. Керування PTR у консолі.
Візуальна карта топології
Інтерактивна схема зв'язків між публічними IP, шлюзами, приватними VLAN та інстансами.
Приватні мережі VLAN
Ізольований Layer-2 усередині проєкту. Безпечний зв'язок без виходу в інтернет і без оплати за трафік.
Стейтфул-фаєрвол та набори IP
Фільтрація трафіку, набори IP-адрес для повторного використання в правилах та групи безпеки безпосередньо в консолі.
Cloud Gateway
Захист приватних мереж і маршрутизація трафіку без відкриття портів в інтернет.
SNAT та прокидання портів
Вихід в інтернет для приватних інстансів (SNAT) і прокидання портів (DNAT) у локальну мережу.
Вбудований WireGuard VPN
Швидкий VPN-доступ до приватного VLAN проєкту для адміністрування без публічних портів.
Автоматичний TLS reverse proxy
Вбудований зворотний проксі з автоматичним випуском сертифікатів Let's Encrypt.
Резервне копіювання та захист даних
Ізольовані датастори на проєкт, гнучкі розклади та відновлення окремих файлів.
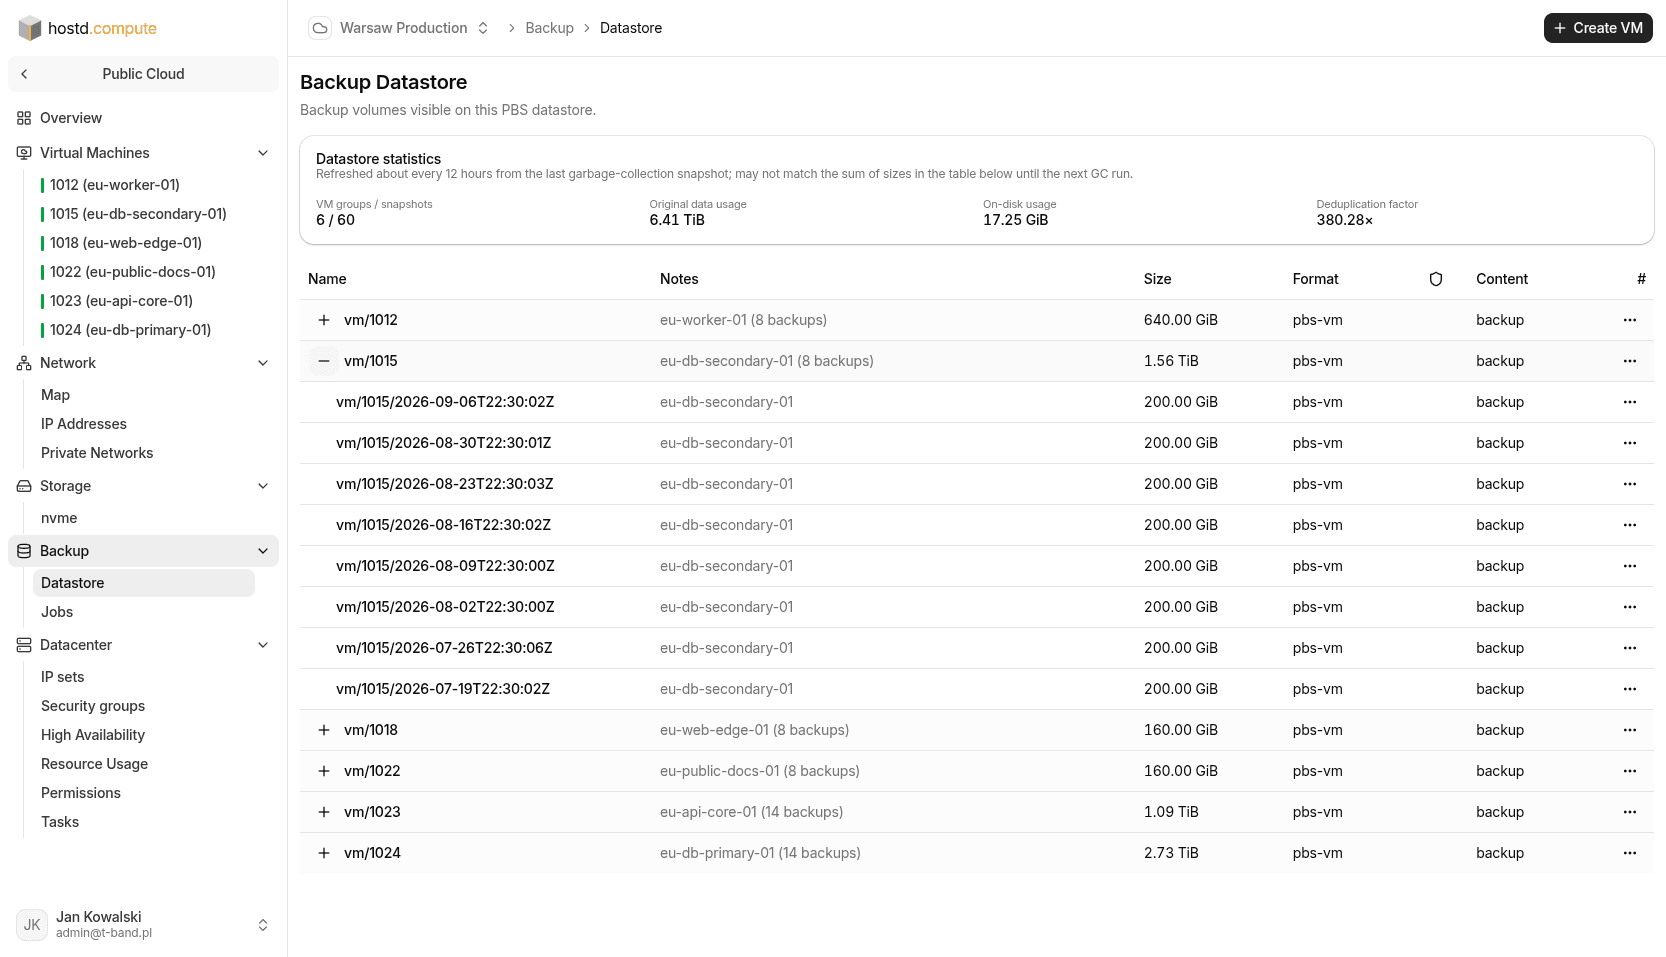
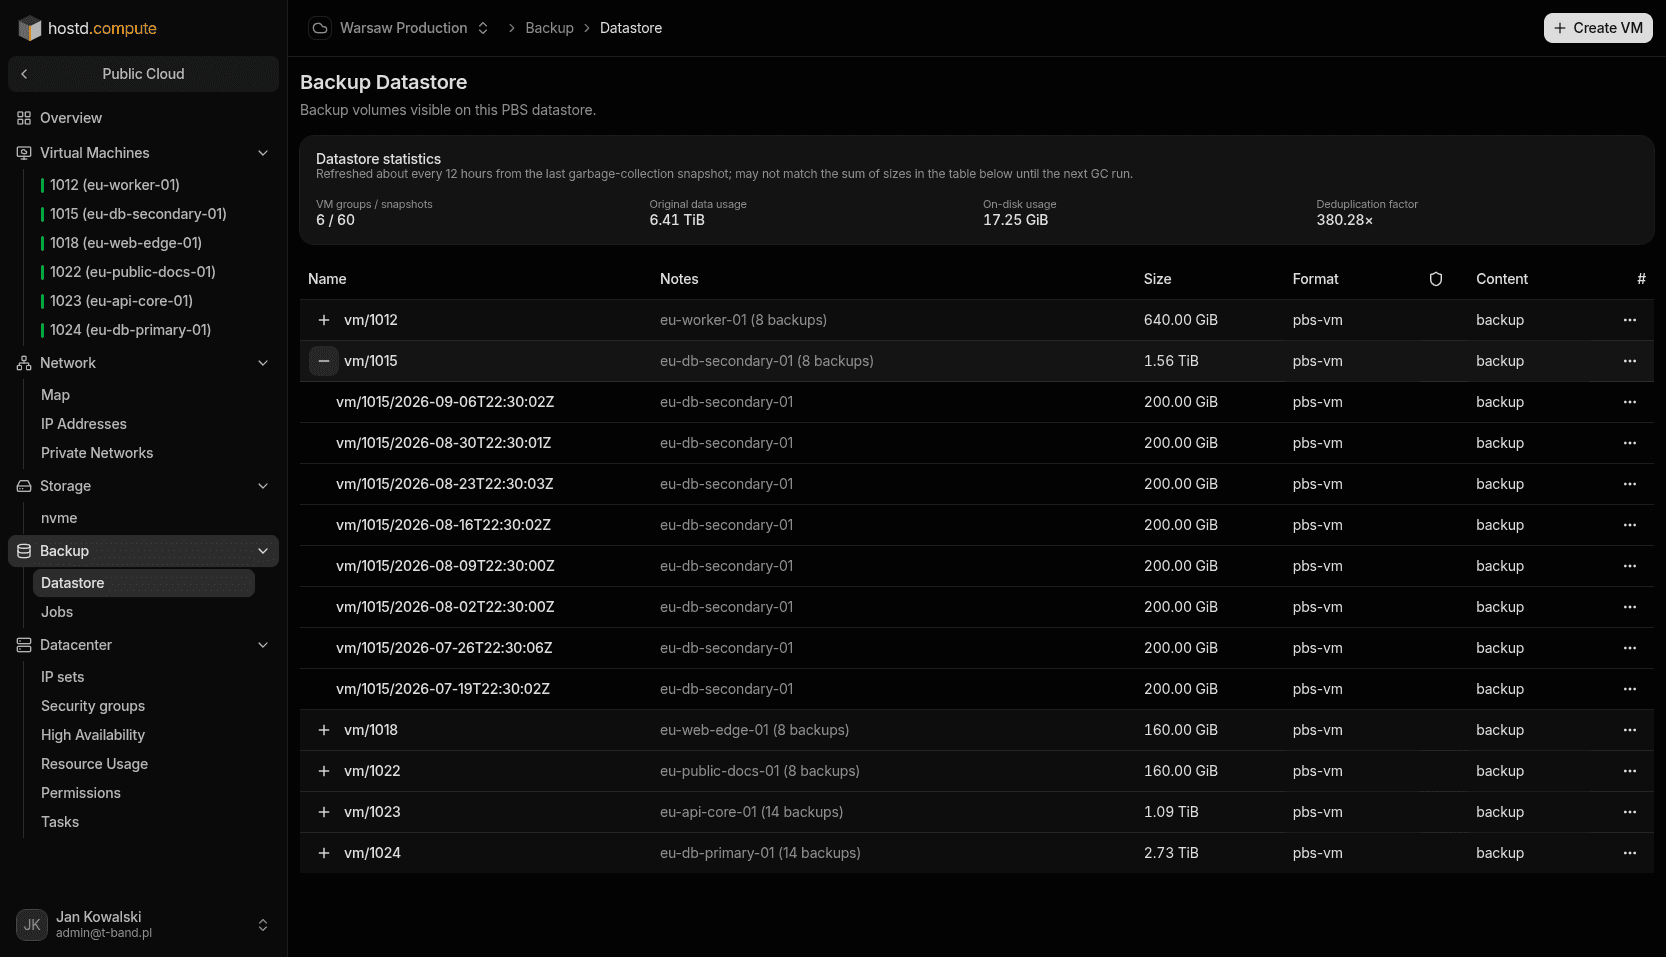
Ізольоване сховище на проєкт
Окремий датастор PBS з індивідуальними ACL та власною політикою ротації.
Розклад копіювання (Backup jobs)
Вибір потрібних інстансів, днів тижня та глибини збереження копій.
Відновлення окремих файлів
Перегляд файлової системи бекапу в браузері та швидке завантаження потрібних файлів.
Миттєві знімки (снапшоти)
Точка збереження стану диска перед оновленнями для швидкого відкату змін.
Вбудована висока доступність (HA)
Автоматичний failover без доплат, увімкнення в один клік.
У разі збою сервера інстанси автоматично перезапускаються на справних вузлах кластера за кілька хвилин.
Разом на одному хості (keep together)
Розміщення пов'язаних інстансів на одному хості для мінімальної мережевої затримки.
Рознесення по хостах (keep separate)
Розподіл реплік і вузлів кластера на різні фізичні сервери для захисту від збоїв заліза.
VM high availability
HA resource affinity
201 (db-1), 202 (db-2)
Проєкти та командний доступ
Ізоляція середовищ, гранулярний RBAC і роздільний облік витрат.
client-a
| VMID | Name | CPU usage |
|---|---|---|
201 | db-1 | 18.2% of 4 CPUs |
202 | db-2 | 9.1% of 4 CPUs |
210 | app-1 | 4.3% of 2 CPUs |
Ізоляція середовищ
Чітке розмежування між продакшеном, стейджингом та інфраструктурою клієнтів.
Ролі та контроль доступу (RBAC)
Ролі Superadmin, Admin та Auditor за принципом найменших необхідних привілеїв.
Окремий облік витрат
Незалежний облік ресурсів і погодинних витрат по кожному проєкту для білінгу.
Спільні робочі простори
Запрошення колег до проєктів без передачі спільних паролів чи доступу до білінгу.
AI-агенти та REST API
Повний контроль над інфраструктурою через протокол MCP у вашому AI-середовищі або програмно через OpenAPI.
AI-агенти (MCP)
Керування інстансами, мережами та правилами фаєрволу з будь-якого AI-середовища через Model Context Protocol.
OpenAPI 3.1 REST API
Передбачуване HTTP API з типізованими JSON-схемами для автоматизації та швидкої генерації власних SDK.
Автоматизація в CI/CD
Створення та видалення тестових і preview-середовищ та білд-раннерів у GitHub Actions чи GitLab CI.
Безпечні API-ключі
Автентифікація через Bearer-токени в налаштуваннях профілю без передачі паролів чи доступу до білінгу.
Часті запитання
Технічні деталі щодо мереж, операційних систем та відмовостійкості.
Доступні готові образи Debian, Ubuntu, AlmaLinux та Rocky Linux з автоматичною конфігурацією через cloud-init та автентифікацією за SSH-ключами.
Розгорніть надійну хмарну інфраструктуру вже сьогодні
Запуск інстансів, налаштування приватних мереж та розкладів бекапів за лічені хвилини.