Kompletne środowisko produkcyjne w odizolowanym projekcie
Instancje, prywatne VLAN-y, Cloud Gateway, backupy i HA w jednym projekcie. Zarządzasz z panelu albo przez REST API.
production
Customer-facing API and data tier
| VMID | Name | CPU usage | # |
|---|---|---|---|
101 | web-01 | 12.4% of 4 CPUs | |
102 | web-02 | 9.8% of 4 CPUs | |
103 | api-01 | 31.2% of 8 CPUs | |
104 | cache-01 | 6.1% of 2 CPUs | |
110 | db-01 | 22.7% of 8 CPUs | |
111 | db-02 | 8.4% of 8 CPUs | |
120 | worker-01 | 0.0% of 2 CPUsLight |
Od software house’ów po operatorów telekomunikacyjnych
Elastyczna konfiguracja instancji
Dobieraj vCPU, RAM i NVMe pod swój stos zamiast sztywnych pakietów.
Konfiguracja zasobów bez pakietów
Dobieraj vCPU, RAM i pojemność dysku niezależnie. Płać za zasoby potrzebne aplikacji, bez dopłacania za niewykorzystaną część pakietu.
Skalowanie zasobów w locie
Zwiększanie vCPU, RAM i NVMe online bez przestoju. Zmniejszanie - po wyłączeniu instancji.
Dwie klasy CPU
Instancja zawsze dostaje wszystkie swoje vCPU. Regular ma pełny priorytet dla produkcji, Light jest tańszy i sprawdza się w developmencie i testach.
0 zł za vCPU i RAM po wyłączeniu
Naliczanie za vCPU i RAM zostaje wstrzymane. Płacisz tylko za dysk NVMe, adresy IP i backup.
Rozproszony storage NVMe
Latencja ~0,11 ms przy losowym zapisie 4K z fsync na rozproszonym NVMe SDS.
~ 0,11 ms
Losowy zapis 4K z fsync
15 000
Bazowe IOPS na wirtualny dysk
500 MB/s
Bazowa przepustowość dysku
0
Pojedynczych punktów awarii (SPOF)
Sieci definiowane programowo
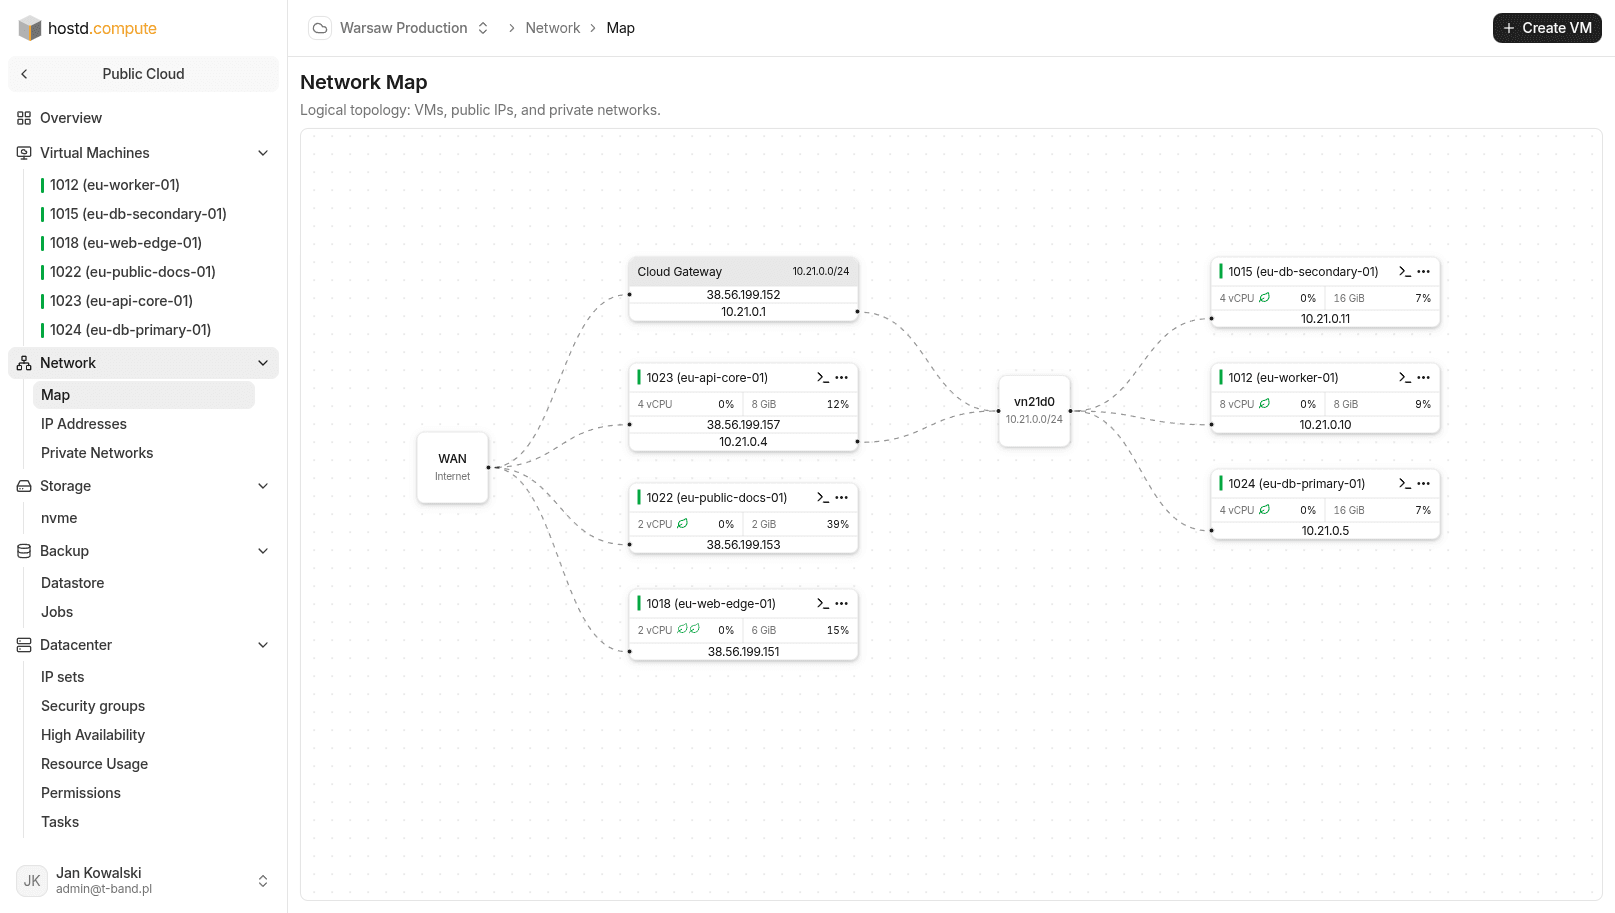
Izolacja Layer-2, elastyczna adresacja IP i interaktywna mapa topologii.
Elastyczna adresacja IP
Dual-stack IPv4/IPv6, tylko IPv4, tylko IPv6 lub odizolowana sieć prywatna. Rekordy PTR w panelu.
Wizualna mapa topologii
Czytelny schemat połączeń między publicznymi IP, bramami, sieciami VLAN i instancjami.
Prywatne sieci VLAN
Izolowany Layer-2 w projekcie. Bezpieczny ruch bez wyjścia w internet i bez opłat za pasmo.
Stanowy firewall i zestawy IP
Reguły zapory sieciowej, zestawy adresów IP wielokrotnego użytku i grupy bezpieczeństwa w panelu.
Cloud Gateway
Ochrona sieci prywatnych i routing ruchu bez otwierania portów w internecie.
SNAT i przekierowania portów
Wyjście w internet dla instancji prywatnych (SNAT) i reguły DNAT do sieci lokalnej.
Wbudowany WireGuard VPN
Szybki dostęp VPN do prywatnego VLAN-u projektu do administracji bez otwartych portów.
Automatyczny TLS reverse proxy
Zintegrowany reverse proxy z automatycznymi certyfikatami Let's Encrypt.
Kopie zapasowe i ochrona danych
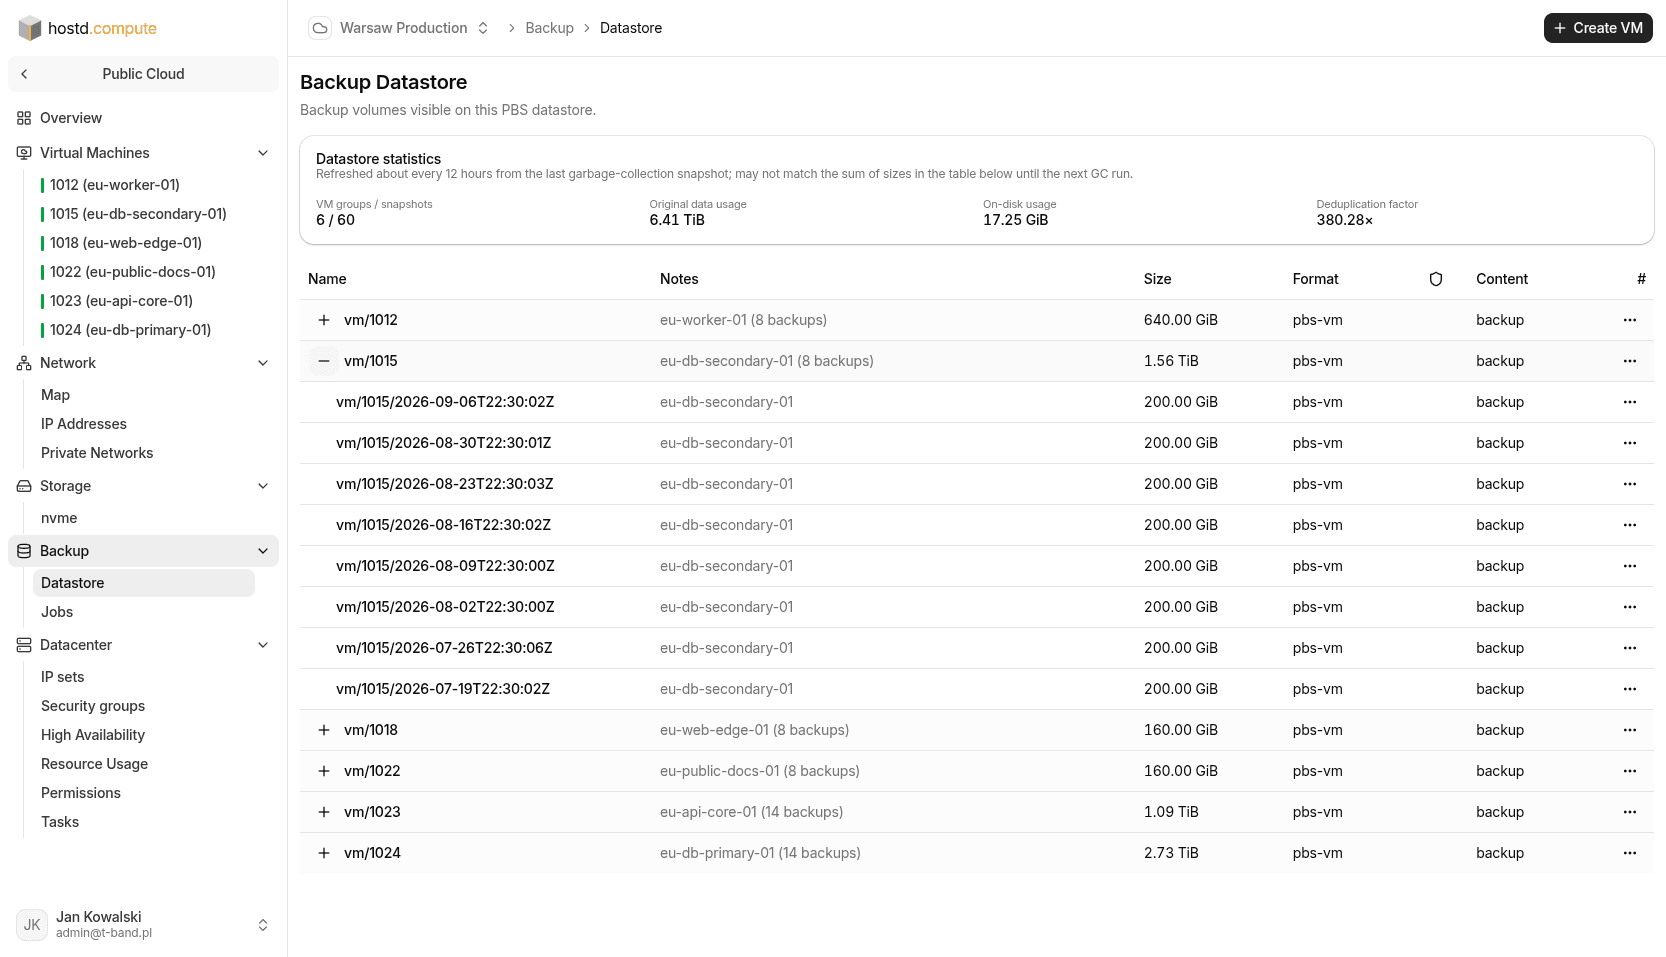
Dedykowany magazyn na projekt, elastyczne harmonogramy i odzyskiwanie plików.
Izolowany magazyn per projekt
Osobny magazyn kopii PBS z dedykowanymi uprawnieniami i polityką retencji.
Harmonogramy kopii (Backup jobs)
Wybór instancji, dni tygodnia oraz liczby przechowywanych kopii zapasowych.
Przywracanie pojedynczych plików
Przeglądanie zawartości kopii w przeglądarce i szybkie pobieranie plików bez rollbacku maszyny.
Szybkie migawki (snapshots)
Zrzut stanu dysku przed aktualizacjami z natychmiastowym powrotem w razie błędów.
Wbudowana wysoka dostępność (HA)
Automatyczny failover bez dopłat, włączany jednym kliknięciem.
W razie awarii serwera instancje automatycznie uruchamiają się na sprawnych węzłach klastra w kilka minut.
Na jednym hoście (keep together)
Utrzymanie powiązanych instancji na jednym hoście dla minimalnych opóźnień sieciowych.
Na osobnych hostach (keep separate)
Rozproszenie replik i węzłów na różne serwery fizyczne dla ochrony przed awarią sprzętu.
VM high availability
HA resource affinity
201 (db-1), 202 (db-2)
Projekty i zarządzanie zespołem
Izolacja środowisk, uprawnienia RBAC i niezależny budżet.
client-a
| VMID | Name | CPU usage |
|---|---|---|
201 | db-1 | 18.2% of 4 CPUs |
202 | db-2 | 9.1% of 4 CPUs |
210 | app-1 | 4.3% of 2 CPUs |
Izolacja środowisk
Separacja produkcji, stagingu i zasobów różnych klientów.
Role i uprawnienia (RBAC)
Role Superadmin, Admin i Auditor zgodnie z zasadą najniższych uprawnień.
Osobne rozliczanie projektów
Niezależny podgląd zasobów i godzinowych kosztów dla każdego projektu.
Współpraca w zespole
Zapraszanie członków zespołu bez współdzielenia haseł czy kart płatniczych.
Agenci AI i REST API
Pełna kontrola nad infrastrukturą przez protokół MCP w Twoim środowisku AI lub programowo przez OpenAPI.
Agenci AI (MCP)
Zarządzanie instancjami, sieciami i firewallem z poziomu środowiska AI przez Model Context Protocol.
OpenAPI 3.1 REST API
Przewidywalne HTTP API ze schematami JSON do automatyzacji i szybkiego generowania własnych bibliotek SDK.
Automatyzacja w CI/CD
Błyskawiczne powoływanie i niszczenie środowisk testowych oraz runnerów w GitHub Actions czy GitLab CI.
Bezpieczne klucze API
Uwierzytelnianie tokenami Bearer generowanymi w panelu bez współdzielenia haseł i dostępu do płatności.
Najczęściej zadawane pytania
Techniczne szczegóły dotyczące sieci, systemów operacyjnych i odporności na awarie.
Dostępne są gotowe obrazy Debian, Ubuntu, AlmaLinux oraz Rocky Linux z automatyczną konfiguracją cloud-init i uwierzytelnianiem kluczami SSH.
Uruchom infrastrukturę produkcyjną już teraz
Uruchamianie instancji, konfiguracja sieci prywatnych i kopie zapasowe w kilka chwil.